
LATEST最新記事
-
 ほぼこもセキュリティニュース
- Medusaランサムウェアの最新戦術(TTPs)
- 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)、連邦捜査局(FBI)、および MS-ISAC は、広範な被害をもたらしている「Medusa」ランサムウェアに関する共同アドバイ…
-
 サイバー領域
- フロンティアAIで変わるCVEの優先順位付け―脆弱性の公開から悪用までの時間が短縮する時代へ
- ※この記事はBitsightのブログを日本語に翻訳したものです。 The End of the Exploit Window: How Frontier AI Is Changing CVE Prio…
-
 ほぼこもセキュリティニュース
- axiosやdebugも標的に:国家支援ハッカーによるnpmサプライチェーン攻撃とAI時代の新たなリスク
- Web開発やサーバーサイド開発において、効率的なシステム構築に欠かせないのがオープンソースのパッケージ管理システムです。中でもJavaScript/Node.js環境で広く利用されている「npm」を舞…
-
ほぼこもセキュリティニュース
- 独自開発のステルスインプラント:WLDR agent
- 脅威アクターのひとつである、UAT-11795の脅威活動が確認されています。一見すると従来の手法で構成された内容であるようにも思われますが、特徴的な部分もわかってきています。どんな活動なのでしょうか。…
-
ほぼこもセキュリティニュース
- 人間が命じ、AIが仕掛ける:新世代脅威アクター「Neo Cell」
- 米国の税務専門家を狙った大規模なサイバー攻撃キャンペーンにおいて、「Neo Cell」と呼ばれるこれまでにない新世代の脅威アクターが確認されました。研究者は、Neo Cellを「人間が命令し、AIが実…
-
ほぼこもセキュリティニュース
- パスワード不要でGmailを覗き見?ToddyCatの新マルウェア「Umbrij」の手口
- 主にヨーロッパやアジア太平洋地域を標的として活動する、政府機関や軍事・防衛関連組織を主なターゲットとした高度なサイバー攻撃グループ(APT)のひとつに、ToddyCatがあります。ToddyCatはこ…
-
 ほぼこもセキュリティニュース
- Mistic:洗練された分業化と練られた隠蔽技術
- Misticは、バックドア型マルウェアです。2026年4月頃から実際の活動が確認されていて、2026年6月に詳細な調査レポートが公開されたことでその特異な実態が浮き彫りになってきました。いくつかその特…
-
 サイバー領域
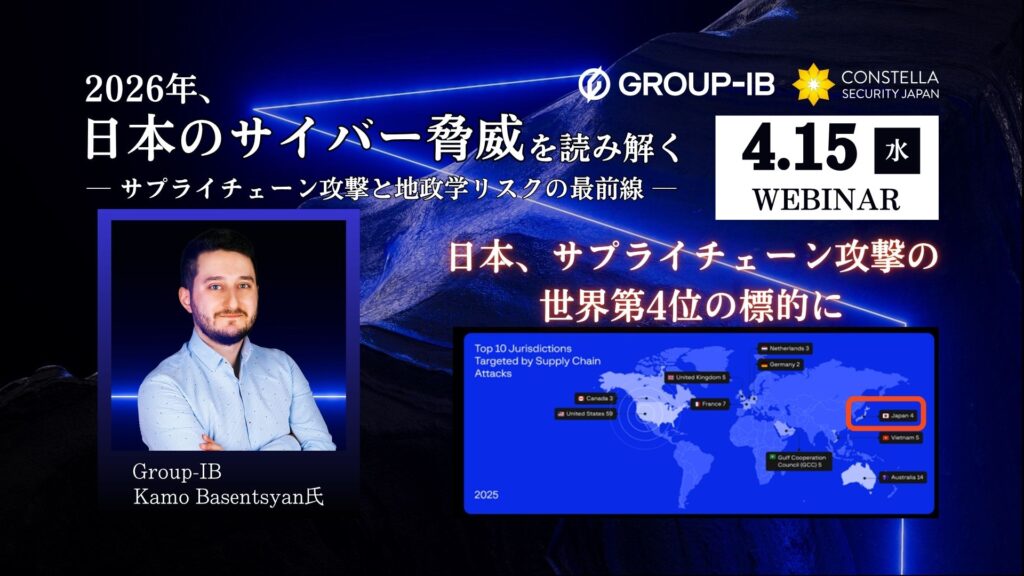
- 【ウェビナーポイント解説】2026年サイバー脅威予測:なぜ今「サプライチェーン攻撃の時代」なのか
- 2025年もランサムウェアやフィッシングをはじめとするサイバー攻撃が世界中で発生しました。しかし、Group-IBが公開した「High-Tech Crime Trends Report 2026」で特…
-
ほぼこもセキュリティニュース
- 大規模に活動するDriveSurge
- DriveSurgeは、数千もの正規のウェブサイトを改ざんし、偽のブラウザ更新やエラー画面を利用してユーザをマルウェアに感染させる、大規模な脅威アクターの名称です。ここのところさまざまなセキュリティ対…
-
ほぼこもセキュリティニュース
- 知らない管理者アカウントのあるWordPress
- WordPressは、専門的なプログラミング知識がなくても、ブログやWebサイトの作成・更新ができるソフトウェア(CMS)です。世界中のWebサイトの非常に高い割合で利用されており、個人の趣味ブログか…