※この記事はBitsightのブログを日本語に翻訳したものです。
Token Torching: Why Attackers Care About Your Usage Limits
https://www.bitsight.com/blog/what-is-token-torching-guide-to-new-cyber-threat
この記事のポイント
- トークントーチングは、AIシステムに過剰な処理を行わせ、トークンやリソースを大量に消費させる攻撃です。
コストの増大だけでなく、パフォーマンスや可用性の低下につながる可能性があります。 - 従来型の脆弱性を悪用せず、AIシステムの正常な機能を利用して実行される場合があります。
一見すると通常のリクエストに見えることもあり、異常な利用を見極めにくい点が特徴です。 - 対策には、トークン数やリクエスト数、コストなどの上限設定と、利用状況の継続的な監視が重要です。
AIエージェントのツール利用や処理のループなど、システム全体でリソース消費を管理する必要があります。
AIの利用拡大で注目される「トークントーチング(Token Torching)」のリスク
AIは、カスタマーサポート、セキュリティ運用、ソフトウェア開発、調査、分析、社内ワークフロー、そして読者の皆様にとってもおなじみのメールの下書きまで、あらゆる業務に組み込まれつつあります。AIは企業における日々の業務にも急速に浸透しており、それに伴って新たなリスクも生まれています。さらに見逃せないのが、AIプラットフォームが私たちのデータに、かつては考えられなかったレベルでアクセスできるようになっているという事実です。
「トークントーチング」(Token Torching / Denial-of-Wallet(DoW)攻撃の一種)は、そうした新たなAIリスクの一つです。
トークントーチングとは?
トークントーチングとは、簡単に言えば、AIシステムを悪用してトークンを大量に消費させ、時間やコストを浪費させる攻撃です。
ランサムウェアのような派手さはないかもしれません。データベースを盗み出したり、サーバーを暗号化したり、Webサイトを停止させたりするわけでもありません。しかし、だからといって危険度が下がるということではありません。AIを活用する環境において、トークンはコストや処理能力、パフォーマンスを左右する重要な指標です。攻撃者がAIシステムに大量のトークンを無駄に消費させることができれば、それは現実的な問題となるのです。
このリスクは、OWASPのLLM10:2025カテゴリーである「Unbounded Consumption(無制限な消費)」に該当します。OWASPでは、トークントーチングを、LLMが過剰または制御不能なリソース消費を許してしまうことで、サービス拒否(DoS)攻撃や経済的損失、不正利用、サービス品質の低下といったリスクを招く状態と説明しています。つまり、単なるお金の問題ではないということです。
トークン消費がコストや可用性に与える影響
AIへの1回のリクエストは、大したことではないように思えるかもしれません。プロンプトを入力して回答を受け取る、さらにいくつか追加で質問をし、必要に応じて別のシステムからコンテキストを取得する。その程度であれば、特に気にするほどのことではないでしょう。しかし、このような小さなリクエストは、あっという間に積み重なり、利用可能なトークンを使い尽くしていきます。
ここで、悪意のある第三者がAIシステムに必要以上の処理を行わせるよう、意図的にプロンプトやワークフローを設計したと想像してみてください。例えば、AIに膨大な量の回答を生成させる、大量のコンテキストを読み込ませる、ツールを何度も呼び出させる、本来は要約する必要のない文書を要約させる、処理をループに陥らせるといった状況です。あるいは、AIに読み込ませる文書やPDF、Webページなどのコンテンツの中に、分かりにくい指示や矛盾した指示、複雑すぎる指示を埋め込むこともあるかもしれません。
AIは、自分が余計な処理をするよう誘導されていることに気付かない可能性があります。ただひたすら、混乱を整理しようとしたり、内容を理解しようと推論を重ねたり、あるいは実際には必要のない大量の出力を生成したりすることもあるでしょう。こうした処理は、いずれもトークンを使い尽くすことになります。
こうした行為は、悪意を持った人物やいたずら目的の人物にとっては、お遊び程度のことかもしれません。しかし、その費用を負担する個人や企業にとっては、お遊びでは済まされません。AIへのリクエストは1回だけでも高額になることがあり、100回にもなればその額はさらに膨らみます。それが、数千回ともなれば、予算だけでなく、パフォーマンスや可用性にまで影響を及ぼしかねません。
しかも可用性は、単なる技術的な要素ではなく、情報セキュリティの3要素CIA(機密性(Confidentiality)、完全性(Integrity)、可用性(Availability))の一角を成すものです。この影響は、単にトークンを使い尽くすだけにとどまりません。AIプラットフォームを利用するユーザーの能力そのものを制限し、最終的には業務の成果にも影響を及ぼす恐れもあります。攻撃者は、必ずしもAIモデルの防御を「突破」する必要はありません。場合によっては、AIモデルに本来許可されている処理を、可能な限りリソースを浪費する形で実行させるだけで十分なのです。
トークントーチング攻撃の仕組みと主な手法
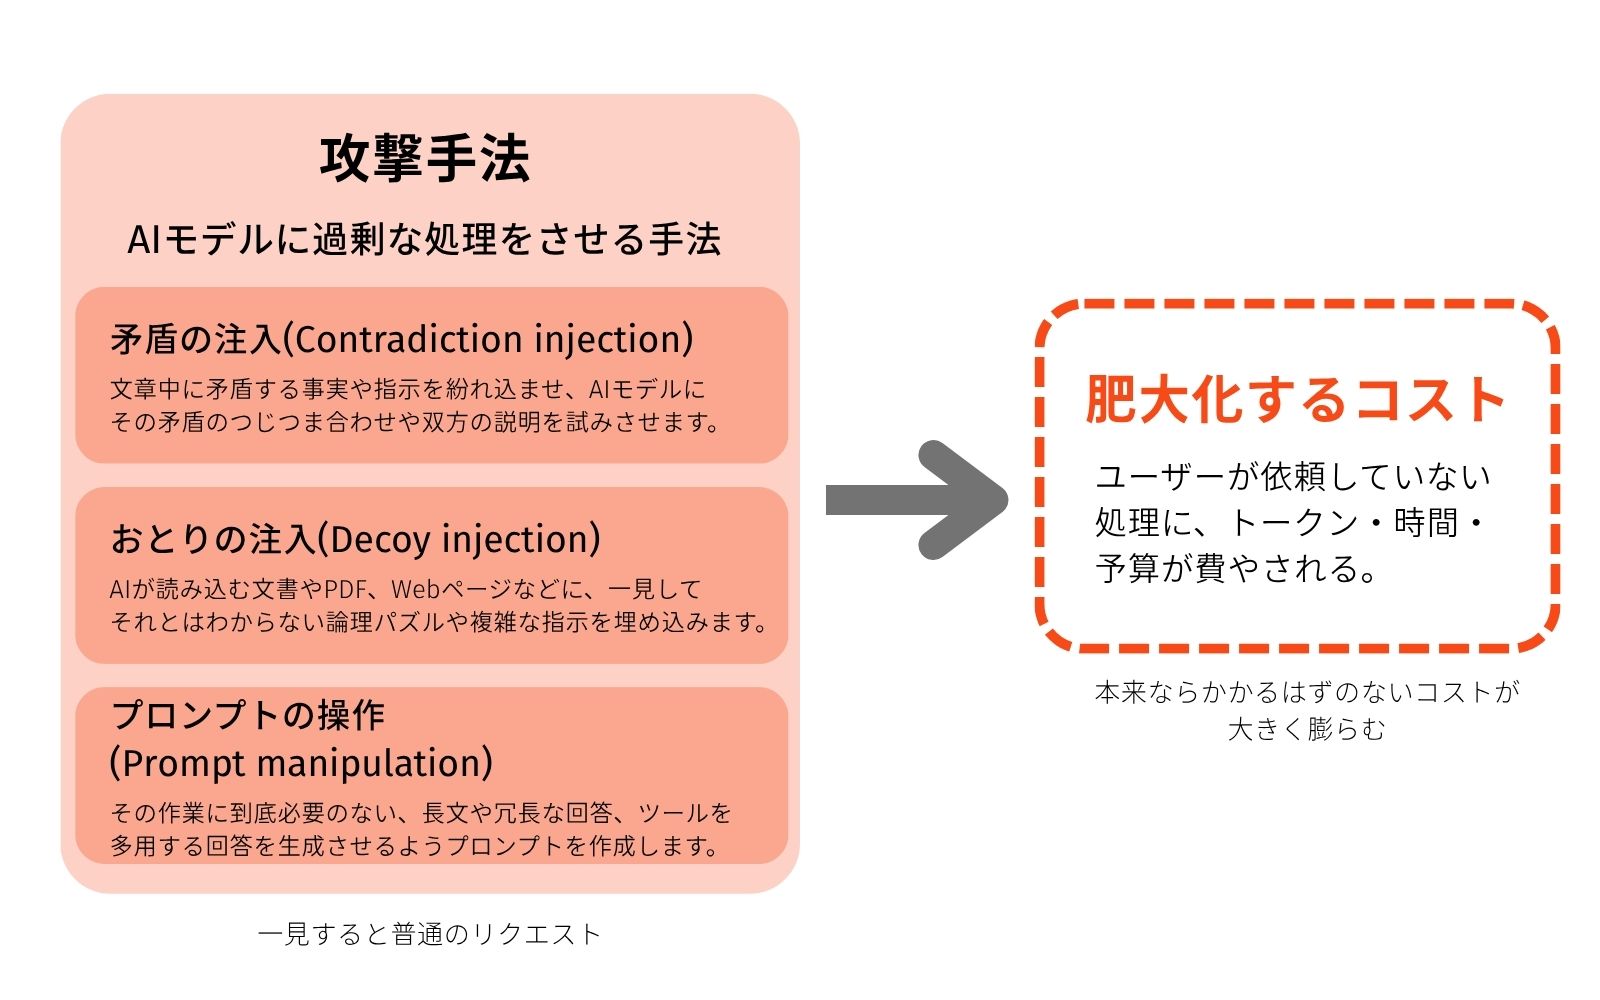
トークントーチングの実行には、いくつか方法があります。
- 矛盾の注入(Contradiction injection)
この手法では、文章の中に矛盾する事実や指示を紛れ込ませます。AIは、その矛盾のつじつま合わせや、矛盾する双方の内容の説明を試みたり、時間とトークンを浪費するよう意図的に設計された内容について延々と推論を続けたりすることがあります。
- おとりの注入(Decoy injection)
この手法では、AIが読み込む可能性のある文書やWebサイト、PDFなどのコンテンツに、一見してそれとはわからない論理パズルや複雑な数学の問題、過度に詳細な指示を紛れ込ませます。ユーザーは単に要約を依頼したつもりでも、その裏ではAIが悪意のある指示によって、はるかに複雑で、本来は不要な問題を解くよう誘導されていることがあります。 - プロンプトの操作(Prompt manipulation)
この手法では、AIに長文や冗長な回答、極めて複雑な回答、あるいはツールを多用する回答を生成させるよう、攻撃者はプロンプトを巧妙に作成します。
残念ながら、これらの手法はトークンを使い尽くすうえで非常に効果的です。
従来型のサイバー攻撃との違い
サイバー攻撃というと、マルウェアや認証情報の窃取、フィッシング、ランサムウェア、データの窃取、あるいは暗い部屋でフードをかぶった人物がキーボードを打ち込んでいるような光景を思い浮かべる人も多いでしょう。いわゆる、お決まりのイメージです。しかし、トークントーチングは従来とは異なる全く新しいタイプの攻撃です。
攻撃者は、従来の脆弱性を悪用する必要も、認証を回避する必要もない場合があります。リクエスト自体も、一見しただけでは悪意のあるものとはわからないことがあります。場合によっては、ごく普通のリクエストにしか見えないこともあります。システムはそれを通常どおり処理し、AIモデルも本来の設計どおりに応答するでしょう。そのため、トークントーチングを見抜くのは容易ではありません。
AIシステムがトークンの消費をほとんど制限していない、大量のコンテキストを取り込んでいる、ツールを呼び出している、厳格な制限を設けることなくコストの高い処理を実行している場合、攻撃者は、AIシステムの通常の機能を、不要なコストを発生させる手段へと変え、ほとんど気付かれることなく攻撃を続けることができてしまいます。トークンが使い果たされてしまった、あるいは経理部門から問い合わせがあって初めて問題に気付くことになります。これは、暗号化した後に身代金を要求するようなよくあるタイプの攻撃ではないのです。「あなたのシステムで、お金を燃やしておきました」攻撃とでも言うべきかもしれません。
MCPがもたらすリスクの複雑化
Model Context Protocol(MCP)は、AIシステムをツールやデータ、各種サービスと連携させるために設計された仕組みであり、非常に便利な技術です。MCPを利用することで、AIエージェントは利便性が向上し、状況に合った回答や高度な処理が可能になります。
しかし、能力が向上するということは、それだけリソース消費の手段も増えるということでもあります。AIシステムがデータを検索する、文書を取得する、ツールを呼び出す、ワークフローを実行する、サービス間で情報を受け渡すといったことが可能な場合、攻撃者はそうした連携機能を悪用する方法を探そうとするでしょう。一見すると単純なプロンプトでも、その裏では大量の処理が実行されている可能性があるのです。
こうなると、トークントーチングはAIモデルだけの問題ではなく、システムアーキテクチャ全体の問題になります。リスクは、AIモデルが長い回答を生成することだけではありません。本当のリスクは、処理の上限が明確に定められていないため、AIモデルを取り巻くシステム全体が必要以上の処理を実行してしまうことにあります。
攻撃者はなぜAIのトークンや利用上限を狙うのか
攻撃者が組織に損害を与えようとする場合、必ずしも何かを盗み出す必要はありません。業務を妨害するだけで十分という場合もあります。
AIシステムに利用上限までトークンを消費させることができれば、正当なユーザーに対するシステムの応答性を低下させることができます。コストを押し上げることができれば、経済的な負荷をかけることができます。システムに過大な負荷をかけることができれば、可用性を低下させることもできます。大量のノイズを発生させることができれば、セキュリティチームや開発チームの注意をそらすこともできます。そして、AIが重要な業務フローに組み込まれている場合、その影響は組織全体に及びます。
つまり、問題の性質が「少し不便になった」「請求額が高くなった」レベルから、「本当に必要なときに、システムを頼りにできない」というレベルに変わるのです。
正常なAI利用に見えるため検知が難しい
トークントーチングが厄介なのは、それが問題につながる使い方であっても、すぐにはそれとわからない場合があることです。複数回の要約や修正、ツールのアシストによる回答を依頼するユーザーは、本当に業務を行っているだけかもしれません。そもそもAIシステムは、整理されていない入力を有用なものへと変換するよう設計されています。実を言うと、私自身も、まとまりがなく冗長なプロンプトをAIプラットフォームに投げ込んでしまうことがあります。だからといって、長いプロンプトはすべて遮断するというわけにはいきません。一方で、どのプロンプトやリクエストがコストを押し上げ、正当なユーザーのためのシステム性能を低下させているのか、どうすれば見分けられるのでしょうか。気付いたときには、すでにトークンは使い尽くされてしまっています。
異常なAI利用を見極めるためには、まずは何が正常なAI利用なのかを理解する必要があるでしょう。通常のリクエストでは何が消費されるのか。最もコストがかかるのはどのユーザー、ツール、AIエージェント、ワークフローか。急激な増加はどこで発生しているのか。ループはどこで発生しているのか。あるいは、技術的には正常に処理されたものの、そこまでコストがかかるはずのなかったリクエストはどれなのか。こうした状況を可視化できなければ、トークントーチングは目の前で起きていても見逃されてしまいます。
対策に必要なガードレール
AIは非常に有能な技術です。そのため、攻撃者がAIを悪用する新たな手口を見つけたからといって、AIの利用をやめようという組織はほとんどないでしょう(予想通りではありますが)。こうした攻撃から身を守るには、適切なガードレールを設けることが重要です。具体的には、トークン数やリクエスト数の上限、一定時間当たりのリクエスト数の上限、コストのしきい値を設定することです。また、利用状況の異常な急増を監視すること、1回のリクエストで取り込めるコンテキストの量を制限すること、AIシステムがアクセスできるツールやその利用条件・場面を制御すること、AIエージェントがコストのかかるループに陥らないようにすること、そして何より、セキュリティ、エンジニアリング、プロダクト、財務の各チームが実際に状況を理解できる形で活動ログを記録するといったことが重要です。
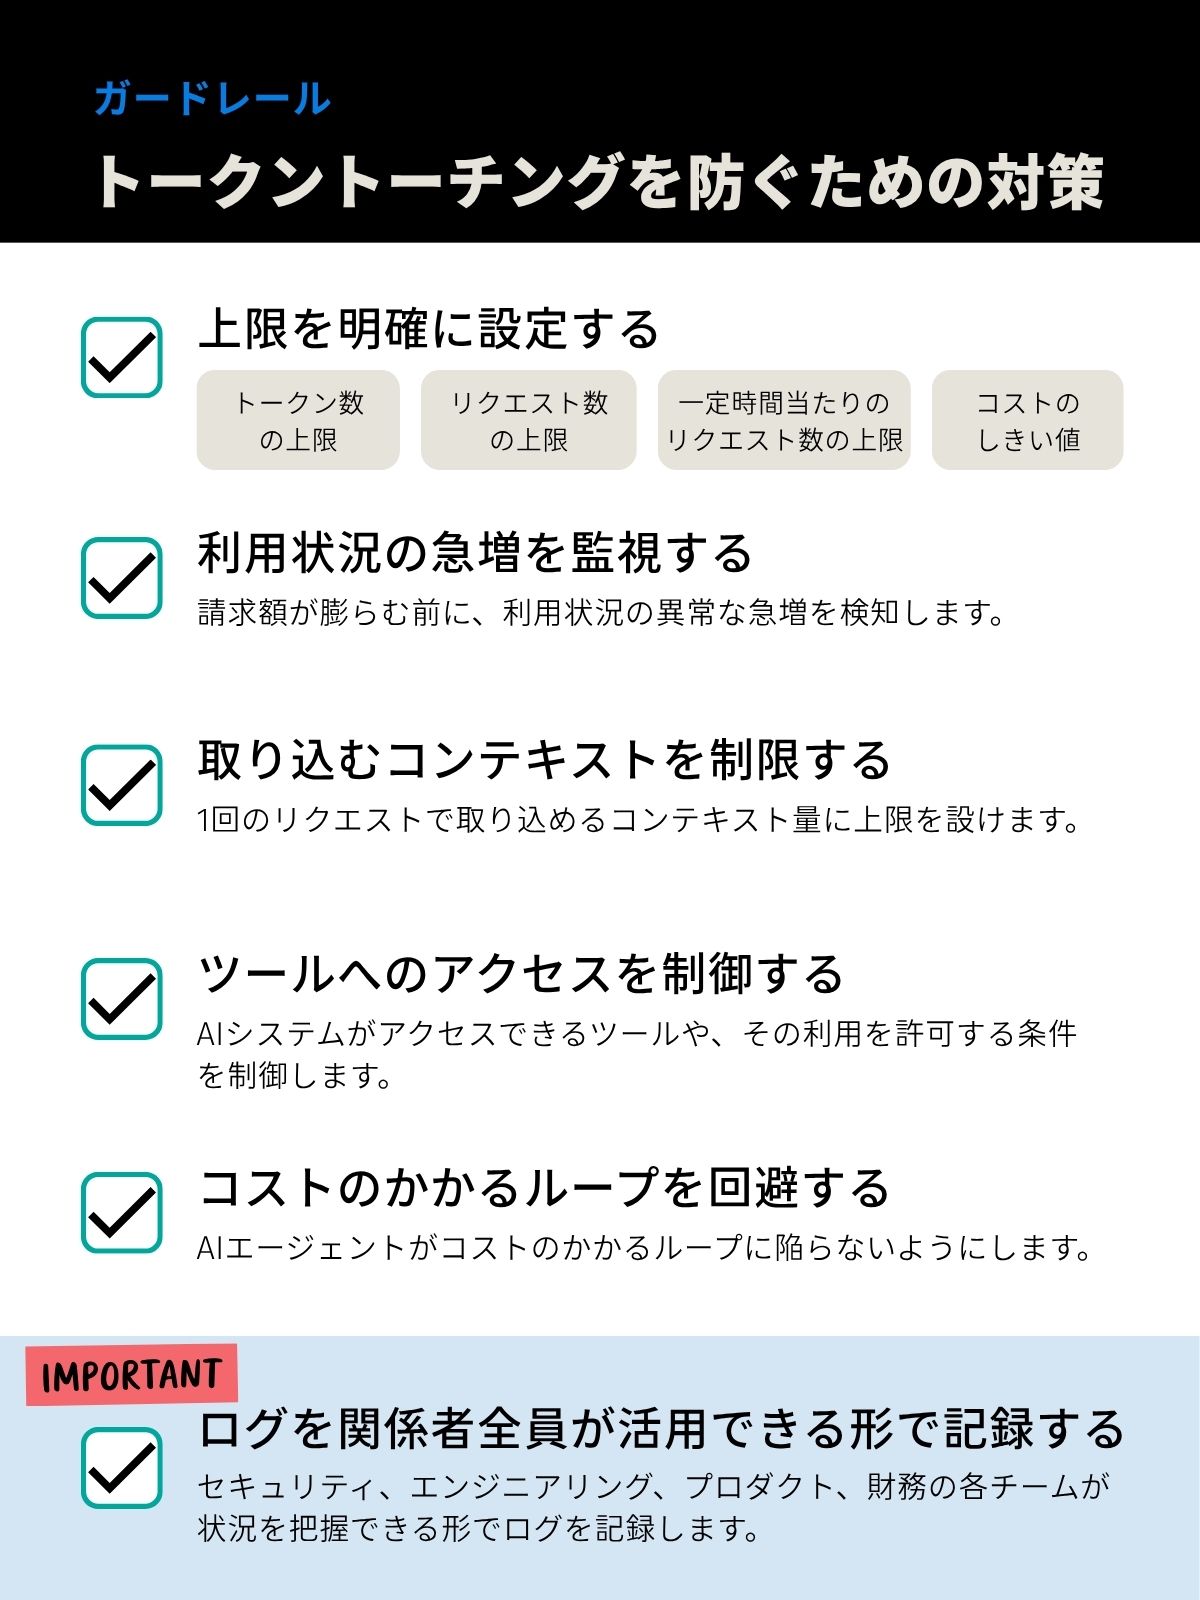
プロンプトのフィルタリングも有効な対策の一つです。しかし、トークントーチングの本質は、必ずしも誰かが明らかに悪意のあるプロンプトを入力することだけではありません。大量のリクエストや繰り返しの処理、自動化、過剰なコンテキスト、不必要なツールの呼び出し、適切な制限が設けられていないワークフロー、本来なら停止すべき場面でも処理を受け入れ続けてしまうシステムといったものも含まれるのです。
AIの利用コストもセキュリティリスクに
長い間、サイバーセキュリティの議論は、機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)を中心に行われてきました。データは保護されているか。改ざんはされていないか。利用者は必要なシステムにアクセスできるか。AIの登場によって、ここに新たな問いが加わりました。「このAIとのやり取りでは、どこまでコストが膨らむことを許容するのか。」一見すると財務の問題のように思えるかもしれません。しかし、これはセキュリティの問題でもあります。攻撃者がシステムを悪用して多額のコストを発生させることができれば、それは組織にとっての打撃となります。利用上限を使い尽くし、正当なユーザーへのサービス提供を妨げることができれば、それは可用性の問題となります。コストが制御不能になった結果、組織がAI機能を停止せざるを得なくなれば、それは業務の中断という問題になります。コストは、これまでもそしてこれからも、リスクを議論する上で重要な要素であり続けます。
本質的な問題は、制御されない処理の増幅
トークントーチングが恐ろしいのは、誰かがチャットボットに長い質問を1回することではありません。AIシステムが、処理をあっという間に増幅させてしまうことにあります。たった1つのプロンプトが長い回答を生み、その回答がさらに追加の処理を引き起こします。ツールを呼び出せば、さらに多くのデータが取得され、データが増えれば、消費されるトークンも増えます。AIエージェントは同じ処理を繰り返し、ワークフローはループに陥ります。そして、止めるべきタイミングが決められていなければ、システムはリソースを消費し続けてしまいます。もうお分かりでしょう。攻撃者が探しているのは、多くの機能を備え、さまざまなシステムと連携し、そして適切な制限が設けられていないAIシステムです。防御側は、攻撃者よりも先にそうした箇所を見つけ出す必要があります。
AIセキュリティにおいて重要な理由
トークントーチングは、AIセキュリティとは、ジェイルブレイクやプロンプトインジェクション、データ漏えいだけの問題ではないことを改めて認識させてくれます。もちろん、こうしたリスクも重要です。しかし、それだけがすべてではありません。AIシステムは、運用上のリスクも生み出します。問題が発生したとき、その影響はコストの増大や応答遅延、サービス品質の低下、利用上限の枯渇、ワークフローの過負荷といった形で現れることがあります。
だからといって、AIが危険すぎて使えないということではありません。重要性を増しつつある業務システムとして、AIを適切に管理する必要があるということです。攻撃者は、正面から突破できなければ、別の方法で被害を与えようとします。その方法の一つが、AIシステムに言われたとおり従順に処理を続けさせ、多額のコストを発生させて自らの予算を使い切らせることなのです。
トークントーチングのリスク管理とBitsightの活用
トークントーチングは、従来型のサイバー攻撃とは見た目が違うため、検知が困難です。リクエストは一見すると正常に見え、AIシステムも仕様どおりに動作します。そして、本当の被害は、コストの増大や応答遅延、利用上限の枯渇、可用性の低下といった形で後から現れることがあります。
だからこそ、外部からの可視性が重要になります。OWASP(訳注:ソフトウェアセキュリティの改善に取り組む非営利団体)では、一定時間当たりのリクエスト数の上限設定、ユーザーごとの利用枠、リソース割り当ての管理、タイムアウト、スロットリング、サンドボックス化、ログの取得と監視、異常検知、アクセス制御といった対策を推奨しています。Bitsightは、トークントーチングの実行を手助けする、認証情報の漏えい、管理されていないインターネット公開資産、シャドーインフラストラクチャ、系列会社や取引などのエクスポージャー(攻撃対象となり得る状態)の特定を支援することで、こうした幅広いリスク管理をサポートします。
- External Attack Surface Management(EASM / 外部攻撃対象領域管理):
Bitsightは、インターネットに公開された資産やクラウドサービス、SaaSのエクスポージャー(攻撃対象となり得る状態)、シャドーIT、公開されたサービス、そのほか管理されていないシステムを継続的に把握できるよう支援します。
AI環境では、このような可視化を実現することで、公開されたAIサービスや開発ツール、Notebook環境、ダッシュボード、AIエージェントのエンドポイント、あるいは適切なガバナンスが及んでいないMCP接続システムが使われている可能性のあるインフラの特定を支援します。 - 攻撃対象領域インテリジェンス:
Bitsightは、把握されていない、あるいは管理されていない外部資産を発見・分類することで、サプライチェーンにおいて攻撃対象となり得る状態を明確に把握できるよう支援します。 - アイデンティティおよび脅威インテリジェンス:
漏えいした認証情報や侵害されたアカウント、漏えいしたアクセストークン、開発者用シークレットは、攻撃者が正規のアクセス権を悪用する機会を与えてしまう可能性があります。漏えいした認証情報が見つかったからといって、トークントーチングが実際に行われていることを示すものではありません。しかし、それは組織が不正なAI利用やコストの悪用、サービスリソースの枯渇に対して脆弱な状態にある可能性を示す、明確な警告サインです。 - サードパーティーリスク管理:
自組織が強固な内部統制を行っていたとしても、ベンダーやパートナー企業がシステムや認証情報、開発環境、ソフトウェア連携を外部に公開し、AIに関連するリスクを生じさせる可能性があります。
Bitsightは、監視対象をデジタルサプライチェーン全体に拡大し、ベンダーおよびフォースパーティー(ベンダーやパートナーが利用する委託先やサービス提供者)のサイバーリスクを継続的に監視できるよう支援します。 - 予測型脅威優先順位付け:
外部に公開されているすべてのシステムに同じリスクがあるとは限りません。また、すべての重大な脆弱性がどの組織にも当てはまるとも限りません。Bitsightは、脅威の背景情報や資産の可視性、さらに攻撃者がどこを標的としているかを示すダークウェブテレメトリーに基づいて、外部エクスポージャー(攻撃対象となり得る状態)の優先順位付けを支援します。
このように、Bitsightは、トークントーチングの実行を手助けする外部エクスポージャー(攻撃対象となり得る状態)や侵害された認証情報、シャドーインフラストラクチャ、サードパーティーリスクを特定することで、組織を支援します。さらに、適切なシステムと連携することで、こうした知見を活用し、外部リスクの兆候と異常なAI利用を関連付けて把握できるよう支援します。
Bitsightとは
Bitsightは、組織のサイバーリスクを可視化・評価し、継続的なリスク管理を支援するセキュリティプラットフォームです。
外部公開資産の把握やサイバーリスクの評価、サードパーティリスク管理などを通じて、自社および取引先を含むサイバーリスクの把握と対策を支援します。
| この記事をシェア |
|
|---|


一緒によく読まれている記事
-
 ほぼこもセキュリティニュース
- 難読化バイトコードで検知を逃れるJSCeal
- JSCeal(別名:WEEVILPROXY, MeadowLocust)は、暗号資産(仮想通貨)の窃取やアカウント情報・資格情報の盗難、システム監視、通信ログの傍受・改ざんを目的...
-
ほぼこもセキュリティニュース
- Cyclops Blinkの汎用64-bit Linux向け亜種
- Cisco Secure Firewall Management Center (FMC) は、Ciscoが提供する次世代ファイアウォール(NGFW)や侵入防止システム(IPS)...